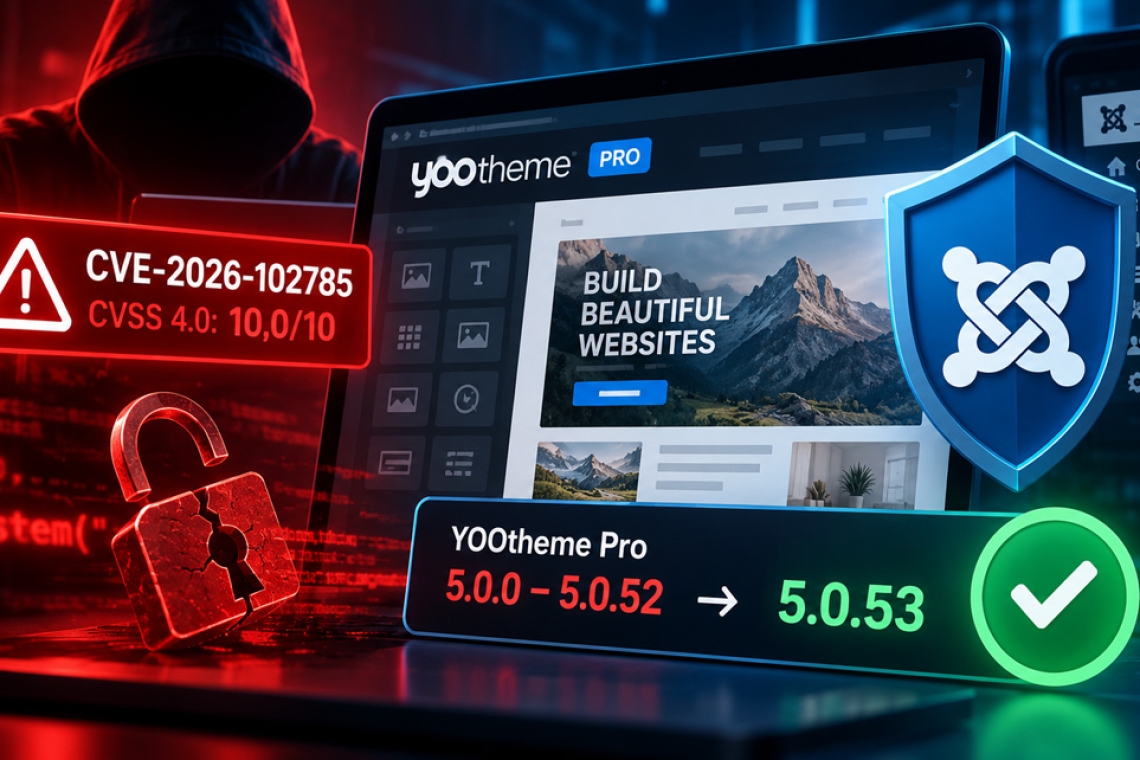
V populárnom frameworku a vizuálnom editore YOOtheme Pro pre Joomla bola odhalená kritická bezpečnostná zraniteľnosť CVE-2026-102785. Chyba umožňuje útočníkovi spustiť škodlivý kód na serveri bez potreby prihlásenia do administrácie. Zraniteľnosť získala maximálne hodnotenie CVSS 4.0 – 10,0 bodov z 10. Výrobca už vydal bezpečnostnú aktualizáciu YOOtheme Pro 5.0.53, ktorú by mali správcovia dotknutých stránok bezodkladne nainštalovať.
Zraniteľnosť bola verejne zaregistrovaná 22. októbra 2026 a jej oprava bola zverejnená už 21. októbra. Ide o jednu z najzávažnejších nedávno oznámených bezpečnostných chýb v ekosystéme rozšírení Joomla.
Čo je YOOtheme Pro?
YOOtheme Pro je komerčný framework a vizuálny nástroj na tvorbu webových stránok, ktorý umožňuje vytvárať komplexné rozloženia bez potreby programovania.
V Joomla sa používa ako systém šablón a vizuálny page builder. Ponúka napríklad:
-
tvorbu stránok pomocou vizuálneho editora,
-
vlastné rozloženia a obsahové prvky,
-
dynamický obsah,
-
galérie a úpravy obrázkov,
-
responzívny dizajn,
-
správu štýlov a typografie,
-
integráciu s Joomla článkami a ďalším obsahom.
YOOtheme Pro patrí medzi známe riešenia na vytváranie profesionálnych Joomla stránok. Bezpečnostný problém v takomto nástroji preto môže zasiahnuť firemné weby, magazíny, portály aj ďalšie projekty.
CVE-2026-102785: vzdialené spustenie kódu bez autentifikácie
Zraniteľnosť je klasifikovaná ako Unauthenticated Remote Code Execution (RCE).
To znamená, že útočník môže za určitých podmienok vykonať vlastný kód na serveri bez toho, aby poznal prihlasovacie meno alebo heslo používateľa Joomla.
Podľa záznamu CVE sa problém nachádza v mechanizme YOOtheme Pro určenom na transformáciu a spracovanie obrázkov.
Tento mechanizmus umožňuje upravovať obrázky podľa požadovaných parametrov a ukladať výsledky do cache.
Pri spracovaní požiadaviek však nebolo dostatočne zabezpečené previazenie povolených operácií a cieľového umiestnenia súboru s podpisom požiadavky.
Útočník tak mohol zneužiť podpis nachádzajúci sa v legitímnej verejnej URL obrázka, manipulovať s požadovanými operáciami a prekročiť hranice určeného cache adresára.
Výsledkom mohlo byť uloženie špeciálne upraveného súboru do verejne prístupného adresára, v ktorom server umožňuje vykonávanie PHP kódu.
Čo znamená PNG/PHP polyglot?
V technickom opise zraniteľnosti sa spomína súbor typu PNG/PHP polyglot.
Ide o špeciálne vytvorený súbor, ktorý môže obsahovať súčasne obrazové údaje aj kód interpretovateľný ako PHP.
Takýto súbor môže pri nesprávnej konfigurácii alebo nedostatočných bezpečnostných kontrolách predstavovať vážne riziko.
Podstatné je, že problém nespočíva v bežnom nahraní obrázka prostredníctvom administrácie. Zraniteľný je verejne dostupný mechanizmus spracovania obrázkov.
Prečo je chyba mimoriadne závažná?
Zraniteľnosť dosiahla maximálne hodnotenie CVSS 4.0: 10,0 – Critical.
Bezpečnostné hodnotenie uvádza tieto vlastnosti:
| Parameter | Hodnotenie |
|---|---|
| Identifikátor | CVE-2026-102785 |
| Závažnosť | Kritická |
| CVSS 4.0 | 10,0/10 |
| Typ | Remote Code Execution |
| Prístup útočníka | Vzdialený cez sieť |
| Prihlásenie | Nevyžaduje sa |
| Interakcia používateľa | Nevyžaduje sa |
| Zložitosť útoku | Nízka |
| Dopad na dôvernosť údajov | Vysoký |
| Dopad na integritu údajov | Vysoký |
| Dopad na dostupnosť | Vysoký |
Z pohľadu správcu stránky sú najproblematickejšie tri skutočnosti.
Po prvé, útok nevyžaduje administrátorský účet. Silné heslá a viacfaktorové overovanie preto samy osebe nedokážu tejto konkrétnej zraniteľnosti zabrániť.
Po druhé, ide o vzdialené spustenie kódu. Úspešné zneužitie môže viesť k manipulácii so súbormi, poškodeniu webu, získaniu citlivých údajov alebo ďalším škodlivým operáciám v rozsahu oprávnení webového procesu.
Po tretie, zraniteľný mechanizmus je verejne dostupný. Útočník nemusí využívať bežné administračné rozhranie Joomla.
Takéto vlastnosti odôvodňujú najvyššiu prioritu pri bezpečnostnej údržbe.
Ktoré verzie YOOtheme Pro sú zraniteľné?
Podľa oficiálneho záznamu CVE sú postihnuté verzie YOOtheme Pro 5.0.0 až 5.0.52 vrátane.
Výrobca vydal opravu vo verzii 5.0.53.
| Verzia YOOtheme Pro | Stav |
|---|---|
| 5.0.0 – 5.0.52 | Zraniteľné |
| 5.0.53 | Opravené |
| Novšie verzie | Overte bezpečnostné poznámky výrobcu |
| Staršie generácie pred 5.0 | Nie sú zahrnuté do potvrdeného rozsahu tejto CVE |
Posledný bod je dôležitý. Skutočnosť, že staršie generácie nie sú výslovne uvedené medzi postihnutými verziami, ešte neznamená, že je bezpečné prevádzkovať ich bez aktuálnej podpory.
Správca by mal používať podporované vydanie a pravidelne sledovať bezpečnostné oznámenia výrobcu.
Bezpečnostná aktualizácia YOOtheme Pro 5.0.53
Spoločnosť YOOtheme vydala 21. októbra 2026 verziu 5.0.53.
V oficiálnom changelogu je bezpečnostná oprava uvedená pod identifikátorom CVE-2026-102785 a označená ako odstránenie možnosti neautentifikovaného vzdialeného spustenia kódu prostredníctvom image handlera.
Ide teda o potvrdenú opravu priamo od výrobcu rozšírenia.
Správcom webov používajúcich zraniteľné verzie odporúčame vykonať aktualizáciu bez zbytočného odkladu.
Ako aktualizovať YOOtheme Pro?
1. Overte nainštalovanú verziu
Prihláste sa do administrácie Joomla a skontrolujte informácie o nainštalovanej verzii YOOtheme Pro.
2. Vytvorte kompletnú zálohu
Pred aktualizáciou vytvorte zálohu súborov aj databázy. Ideálne ju uložte mimo produkčného servera.
3. Získajte bezpečnú aktualizáciu
Použite oficiálny aktualizačný mechanizmus YOOtheme Pro alebo inštalačný balík získaný priamo od výrobcu.
4. Aktualizujte minimálne na verziu 5.0.53
Po úspešnom dokončení overte, že stránka skutočne používa opravenú verziu.
5. Otestujte web
Skontrolujte hlavné stránky, navigáciu, obrázky, galérie, dynamický obsah a funkcie vizuálneho editora.
6. Skontrolujte bezpečnostné logy
Ak web používal zraniteľnú verziu, skontrolujte logy webového servera, PHP a bezpečnostného systému. Osobitnú pozornosť venujte neobvyklým požiadavkám súvisiacim so spracovaním obrázkov.
Stačí samotná aktualizácia?
Aktualizácia odstráni známu zraniteľnosť v kóde YOOtheme Pro.
Nemusí však automaticky odstrániť škodlivé súbory alebo ďalšie zmeny, ktoré by útočník vykonal pred aktualizáciou.
Preto je vhodné rozlišovať dve situácie.
Web bez známok kompromitácie
Ak stránka funguje normálne, nie sú evidované podozrivé udalosti a bezpečnostné kontroly neodhalia problém, prioritou je okamžitá aktualizácia a následné preverenie stavu webu.
Web s podozrivými udalosťami
Ak sa objavili neznáme PHP súbory, podozrivé požiadavky, nové administrátorské účty alebo neobvyklé zmeny obsahu, treba pristupovať k stránke ako k potenciálne kompromitovanej.
Odporúčame:
-
uchovať dostupné logy a podklady na analýzu,
-
obmedziť prístup k zasiahnutej stránke,
-
preveriť súborový systém,
-
skontrolovať používateľské účty,
-
preveriť konfiguráciu webového servera,
-
zmeniť prihlasovacie a prístupové údaje, ktoré mohli byť ohrozené,
-
podľa výsledkov analýzy obnoviť web z dôveryhodnej zálohy alebo ho nanovo vybudovať z čistých súborov.
Pri vážnom incidente nemusí byť jednoduché odstránenie jedného škodlivého súboru dostatočné.
Je už známe aktívne zneužívanie?
K 27. októbru 2026 dostupné údaje z verejných záznamov CVE a bezpečnostných databáz nepotvrdzujú rozsiahlu aktívnu kampaň zneužívajúcu túto konkrétnu chybu.
To však neznamená, že sa ju nikto nepokúša zneužiť.
Vzhľadom na maximálne hodnotenie CVSS, nízku zložitosť útoku a absenciu požiadavky na prihlásenie je potrebné považovať zraniteľnosť za mimoriadne vážnu.
Správca by nemal čakať na prvé správy o napadnutých stránkach.
Týka sa problém aj Joomla 6?
Áno, rozhodujúca je verzia nainštalovaného YOOtheme Pro.
CVE je evidovaná ako zraniteľnosť rozšírenia pre Joomla, nie ako bezpečnostná chyba samotného jadra CMS.
Preto ani stránka s aktuálnou Joomla 6.2 nemusí byť bezpečná, ak používa zraniteľné vydanie YOOtheme Pro.
Aktualizácia jadra Joomla a aktualizácia externých rozšírení sú dve samostatné úlohy.
Toto pravidlo platí aj pre ďalšie obľúbené Joomla nástroje, napríklad page buildery, frameworky, editory a komponenty.
Ako znížiť riziko podobných incidentov?
CVE-2026-102785 opäť pripomína význam pravidelnej údržby externých rozšírení.
Správcom Joomla stránok odporúčame:
-
Pravidelne kontrolovať aktualizácie všetkých rozšírení, nielen Joomla jadra.
-
Odstraňovať nepoužívané komponenty, pluginy a šablóny.
-
Obmedziť vykonávanie PHP kódu v adresároch určených na nahrávanie súborov, pokiaľ to prevádzka webu umožňuje.
-
Používať primerané oprávnenia súborov a adresárov.
-
Monitorovať zmeny súborového systému.
-
Udržiavať funkčné a overené zálohy.
-
Využívať vhodnú ochranu na úrovni hostingu, napríklad WAF.
-
Sledovať bezpečnostné oznámenia výrobcov používaných rozšírení.
Žiadne z týchto opatrení nenahrádza bezpečnostnú aktualizáciu, ale môže významne znížiť riziko kompromitácie alebo jej následky.
Záver: aktualizáciu neodkladajte
CVE-2026-102785 predstavuje kritickú bezpečnostnú zraniteľnosť YOOtheme Pro s maximálnym hodnotením CVSS 10,0.
Útočník môže využiť problém vo verejne dostupnom mechanizme spracovania obrázkov na vzdialené spustenie kódu bez potreby prihlásenia.
Postihnuté sú verzie YOOtheme Pro 5.0.0 až 5.0.52.
Výrobca vydal 21. októbra 2026 bezpečnostnú aktualizáciu 5.0.53, ktorá túto chybu odstraňuje.
Ak spravujete Joomla web používajúci YOOtheme Pro, skontrolujte jeho verziu ešte dnes.
Pokiaľ patrí medzi zraniteľné vydania, vykonajte aktualizáciu na 5.0.53 alebo novšiu opravenú verziu a následne skontrolujte, či stránka nevykazuje známky predchádzajúceho napadnutia.
Samotné používanie aktuálnej Joomla 6 nestačí. Bezpečnosť webu závisí aj od všetkých nainštalovaných rozšírení, šablón a frameworkov.