Pri zabezpečení Joomla stránky sa veľa pozornosti venuje aktualizáciám, bezpečným rozšíreniam alebo zálohovaniu. Jedným z najdôležitejších opatrení je však ochrana samotného prihlásenia do administrácie. Ak útočník získa používateľské meno a heslo účtu s oprávneniami Super User, môže mať prakticky úplnú kontrolu nad webom.
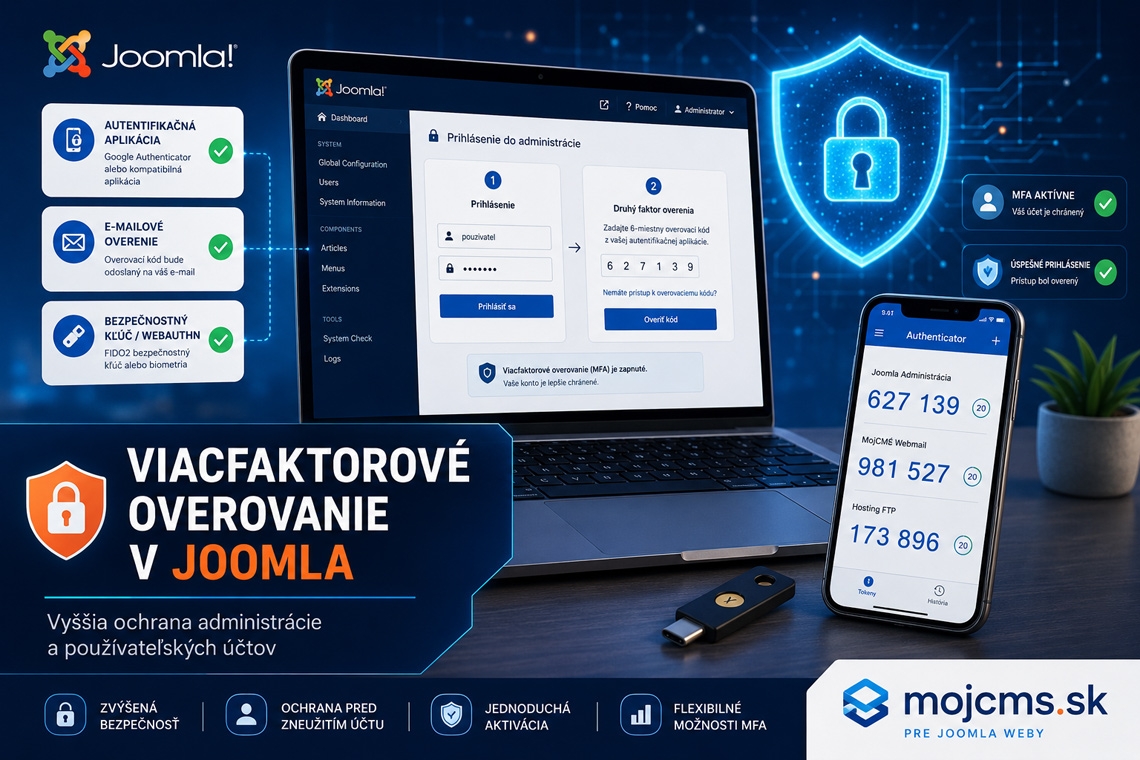
Práve proti takémuto scenáru pomáha viacfaktorové overovanie – MFA (Multi-factor Authentication). Joomla ho podporuje priamo v jadre a správca preto nemusí kvôli základnej ochrane prihlasovania inštalovať ďalšie rozšírenie. Joomla dokumentácia popisuje MFA ako dodatočný krok prihlásenia po zadaní používateľského mena a hesla.
Čo je viacfaktorové overovanie?
Pri klasickom prihlasovaní používateľ preukazuje svoju identitu iba jedným faktorom – heslom.
Ak sa heslo dostane k útočníkovi napríklad prostredníctvom phishingu, malvéru, úniku databázy alebo opakovaného používania rovnakého hesla na viacerých službách, účet môže byť kompromitovaný.
MFA pridáva ďalší nezávislý krok. Používateľ teda potrebuje napríklad:
- svoje používateľské meno a heslo,
- a zároveň jednorazový kód, bezpečnostný kľúč alebo inú overovaciu metódu.
Takýto systém výrazne komplikuje zneužitie ukradnutého hesla, pretože samotné heslo už na prihlásenie nestačí.
Joomla od verzie 4.2 používa moderný systém Multi-factor Authentication, ktorý nahradil staršie riešenie označované ako Two-Factor Authentication. Dokumentácia k prechodu na Joomla 6 zároveň upozorňuje, že starý mechanizmus tfa sa už v prihlasovacom formulári nepoužíva.
MFA je súčasťou samotnej Joomla
Jednou z výhod Joomla je, že viacfaktorové overovanie nie je iba funkciou externého bezpečnostného komponentu.
Joomla obsahuje vlastnú skupinu pluginov multifactorauth, prostredníctvom ktorých systém zabezpečuje jednotlivé metódy overovania. Túto architektúru používa aj aktuálna vývojárska dokumentácia Joomla.
Aj odborná literatúra k Joomla venuje MFA samostatnú časť medzi pokročilými bezpečnostnými funkciami. Publikácia Joomla! 4 Masterclass napríklad uvádza medzi podporovanými metódami overovací kód, YubiKey, Web Authentication, overenie prostredníctvom e-mailu a pevný kód.
Pre správcu bežnej stránky to znamená, že základnú ochranu administrátorského účtu možno vytvoriť bez ďalšieho rozšírenia.
Aké metódy MFA Joomla podporuje?
Dostupné možnosti závisia od verzie Joomla a od aktivovaných pluginov. Medzi štandardné metódy patria najmä nasledujúce.
Overovací kód z autentifikačnej aplikácie
Ide o jednu z najpoužívanejších možností.
Používateľ si do telefónu nainštaluje aplikáciu schopnú generovať časovo obmedzené jednorazové kódy. Pri aktivácii MFA zoskenuje QR kód zobrazený Joomla a účet sa uloží do autentifikačnej aplikácie.
Pri ďalšom prihlásení potom zadá:
používateľské meno + heslo → jednorazový kód
Kódy sa pravidelne menia a nemožno ich dlhodobo opakovane používať.
Typicky možno použiť aplikácie podporujúce štandard TOTP, napríklad Microsoft Authenticator, Google Authenticator, 2FAS, Aegis alebo kompatibilné správcovské aplikácie.
Web Authentication a bezpečnostné kľúče
Silnejšiu a zároveň pohodlnú možnosť predstavuje Web Authentication – WebAuthn.
Joomla podporuje WebAuthn aj ako spôsob bezpečného prihlasovania. Používateľ môže využívať hardvérový bezpečnostný kľúč alebo autentifikáciu poskytovanú zariadením. Oficiálna dokumentácia Joomla popisuje WebAuthn aj ako základ prihlasovania bez tradičného hesla.
V praxi môže ísť napríklad o:
- fyzický bezpečnostný USB/NFC kľúč,
- Windows Hello,
- biometrické overenie zariadenia,
- bezpečnostnú funkciu kompatibilného telefónu alebo počítača.
Pri správe dôležitejších Joomla stránok patrí hardvérový bezpečnostný kľúč medzi veľmi dobré možnosti ochrany účtu.
YubiKey
Joomla dokumentácia medzi dostupnými MFA pluginmi uvádza aj podporu YubiKey.
YubiKey je fyzické bezpečnostné zariadenie, ktoré musí mať používateľ pri prihlasovaní k dispozícii.
Výhodou hardvérového riešenia je, že autentifikačný faktor nie je uložený iba v rovnakom počítači alebo prehliadači, z ktorého sa používateľ prihlasuje.
Pre správcu viacerých webov alebo administrátora kritickej stránky môže byť takýto spôsob vhodnejší než samotné používanie mobilnej aplikácie.
Overenie prostredníctvom e-mailu
Medzi metódy, ktoré Joomla používa, patrí aj overovanie pomocou e-mailu. Táto možnosť môže byť pohodlná, ale jej bezpečnosť závisí aj od zabezpečenia samotného e-mailového účtu.
Ak útočník súčasne získa:
- heslo do Joomla,
- aj prístup k e-mailovej schránke,
výhoda druhého faktora sa výrazne znižuje.
Pre účty Super User je preto vhodnejšie používať autentifikačnú aplikáciu alebo hardvérový bezpečnostný kľúč.
Pevný kód nie je vhodný na reálnu ochranu
Dokumentácia Joomla uvádza aj plugin Fixed Code, ale výslovne ho charakterizuje ako metódu určenú najmä na testovanie a demonštráciu fungovania MFA; štandardne je deaktivovaný.
Na zabezpečenie produkčného Joomla webu by sa preto používať nemal.
Ako zapnúť MFA v Joomla
Presné názvy položiek sa môžu mierne líšiť podľa jazykového balíka alebo verzie Joomla, princíp je však rovnaký.
1. Prihláste sa do administrácie
Otvorte administráciu svojho webu:
https://vasadomena.sk/administrator
Prihláste sa účtom, pre ktorý chcete MFA nastaviť.
2. Otvorte svoj používateľský profil
V administrácii otvorte správu používateľského účtu alebo vlastný profil.
V profile nájdete sekciu venovanú viacfaktorovému overovaniu.
3. Vyberte metódu
Zvoľte spôsob, ktorý chcete používať.
Pre väčšinu správcov je vhodnou kombináciou:
heslo + autentifikačná aplikácia
Pri citlivejších weboch možno zvážiť:
heslo + hardvérový bezpečnostný kľúč/WebAuthn
4. Dokončite registráciu metódy
Pri autentifikačnej aplikácii Joomla zobrazí údaje potrebné na prepojenie účtu s aplikáciou.
Spravidla:
- otvoríte autentifikačnú aplikáciu,
- pridáte nový účet,
- zoskenujete QR kód,
- zadáte aktuálny jednorazový kód do Joomla,
- uložíte nastavenie.
Po úspešnom overení je metóda priradená k používateľovi.
5. Otestujte nové prihlasovanie
Po aktivácii sa odhláste a skúste sa znovu prihlásiť.
Správne nastavený proces bude vyzerať približne takto:
1. používateľské meno a heslo
↓
2. požiadavka na ďalší autentifikačný faktor
↓
3. úspešné prihlásenie
Test je dôležitý najmä predtým, než MFA aktivujete na všetkých administrátorských účtoch.
Zapnite MFA minimálne pre Super Userov
Na bežnom komunitnom alebo firemnom webe nemusí byť potrebné vyžadovať MFA od každého používateľa.
Úplne iná situácia je pri administrátoroch.
Minimálne MFA zapnite pre:
- Super Users,
- administrátorov,
- správcov rozšírení,
- používateľov s právom meniť konfiguráciu,
- účty s prístupom k citlivým údajom.
Čím väčšie oprávnenia účet má, tým väčšie následky môže mať jeho kompromitovanie.
Systém ACL v Joomla síce umožňuje veľmi podrobne obmedziť oprávnenia používateľov, no účet Super User má mimoriadne rozsiahle možnosti. Správa používateľov, skupín, úrovní prístupu a oprávnení patrí medzi základné bezpečnostné mechanizmy Joomla.
MFA nenahrádza silné heslo
Častým omylom je predstava:
„Keď používam MFA, heslo už nemusí byť veľmi silné.“
To nie je správny prístup.
MFA má byť ďalšou vrstvou ochrany, nie náhradou základného zabezpečenia.
Administrátorský účet by mal mať:
- dlhé a jedinečné heslo,
- heslo nepoužívané na iných stránkach,
- uloženie v správcovi hesiel,
- aktivované MFA.
Ideálny bezpečnostný model teda vyzerá:
silné heslo + MFA + aktuálna Joomla + aktuálne rozšírenia + správne oprávnenia
Čo ak stratíte telefón alebo bezpečnostný kľúč?
Táto situácia by sa mala riešiť ešte predtým, než nastane.
Ak používate telefón na generovanie kódov a telefón sa poškodí alebo stratí, môžete sa dostať do situácie, keď poznáte správne heslo, ale neviete vykonať druhý krok overenia.
Preto si pri nastavovaní MFA pripravte spôsob obnovy.
Odporúčané opatrenia
- bezpečne si uschovajte núdzové kódy, ak ich systém poskytuje,
- pri kritických účtoch zaregistrujte viac než jednu vhodnú autentifikačnú metódu, ak to konfigurácia umožňuje,
- pri hardvérových kľúčoch zvážte druhý záložný kľúč,
- záložné údaje neukladajte iba v zariadení, ktoré používate ako hlavný autentifikačný faktor.
Dôležité je nájsť rovnováhu medzi bezpečnosťou a možnosťou obnoviť prístup.
Nepoužívajte spoločný administrátorský účet
Ak stránku spravuje viac ľudí, nie je vhodné, aby všetci používali jeden spoločný účet typu:
admin
Každý správca by mal mať vlastný používateľský účet a vlastnú MFA metódu.
Má to viacero výhod:
- možno zrušiť prístup konkrétnemu používateľovi,
- heslá sa nemusia zdieľať,
- každý správca má vlastný druhý faktor,
- v záznamoch používateľských akcií možno identifikovať konkrétneho používateľa.
Joomla obsahuje systém User Action Log, ktorý umožňuje zaznamenávať vybrané administrátorské operácie, čo je pri viacerých správcoch veľmi užitočné.
MFA nie je absolútna ochrana
Viacfaktorové overovanie výrazne zvyšuje bezpečnosť účtu, no samo osebe z Joomla stránky neurobí nedobytný systém.
Dôležitým príkladom sú bezpečnostné chyby opravené v roku 2026.
Joomla Security Strike Team v máji 2026 oznámil zraniteľnosti umožňujúce za určitých okolností obísť kontroly MFA. Dotknuté boli Joomla 4.0.0 až 5.4.5 a Joomla 6.0.0 až 6.1.0; riešením bola aktualizácia na Joomla 5.4.6 alebo 6.1.1.
V júli 2026 bola následne opravená XSS zraniteľnosť priamo v zobrazeniach správy MFA. Dotknuté boli Joomla 4.2.0 až 5.4.5 a Joomla 6.0.0 až 6.1.1. Oprava bola vydaná vo verziách 5.4.7 a 6.1.2.
Tieto prípady ukazujú dôležitý princíp:
MFA a pravidelné aktualizácie musia fungovať spoločne.
Ani správne nakonfigurované bezpečnostné opatrenie nemožno považovať za dôvod ponechať Joomla bez aktualizácií.
Akú metódu zvoliť?
Pre väčšinu Joomla webov možno použiť jednoduché odporúčanie:
Bežný správca Joomla stránky
Autentifikačná aplikácia + silné heslo
Je to dobrý kompromis medzi pohodlím a bezpečnosťou.
Správca viacerých klientskych webov
Autentifikačná aplikácia alebo WebAuthn + správca hesiel
Dôležité je, aby mal každý web jedinečné heslo.
Kritický firemný alebo inštitucionálny web
Hardvérový bezpečnostný kľúč/WebAuthn + záložný bezpečnostný kľúč
Takéto riešenie poskytuje vysokú úroveň ochrany administrátorského účtu.
Bežní registrovaní používatelia
MFA možno ponúknuť ako voliteľnú funkciu podľa charakteru služby.
Pri účtoch s prístupom k citlivým údajom môže správca zvážiť prísnejšiu politiku.
Najčastejšie chyby pri používaní MFA
Pri zavádzaní viacfaktorového overovania sa vyhnite najmä týmto problémom:
- používanie MFA iba na jednom zo viacerých účtov Super User,
- spoločný administrátorský účet pre viac správcov,
- neexistujúci plán obnovy pri strate telefónu,
- používanie nevhodnej testovacej metódy typu Fixed Code,
- ignorovanie aktualizácií Joomla len preto, že je MFA zapnuté,
- slabé alebo opakovane používané heslo,
- ponechanie starých administrátorských účtov bývalým správcom,
- nedostatočne zabezpečená e-mailová schránka používaná ako autentifikačný faktor.
Praktický bezpečnostný checklist
Správca Joomla stránky môže pri kontrole prihlasovania použiť nasledujúci zoznam:
- Každý Super User má vlastný účet.
- Všetci Super Users používajú MFA.
- Administrátorské heslá sú jedinečné.
- Heslá sú uložené v správcovi hesiel.
- Hlavná MFA metóda bola otestovaná.
- Existuje bezpečný spôsob obnovy prístupu.
- Staré administrátorské účty boli odstránené alebo zablokované.
- Joomla je aktualizovaná na aktuálnu podporovanú verziu.
- Bezpečnostné oznámenia Joomla sú pravidelne kontrolované.
- Používateľské oprávnenia zodpovedajú skutočným potrebám.
Oplatí sa MFA zapnúť?
Pri administrátorských účtoch je odpoveď jednoznačná: áno.
Útočníkovi nestačí iba uhádnuť alebo ukradnúť heslo. Musí prekonať aj ďalší autentifikačný faktor. MFA tak odstraňuje jednu z najväčších slabín klasického prihlasovania založeného iba na hesle.
Joomla poskytuje túto funkciu priamo v jadre a podporuje viacero autentifikačných metód. Bezpečnostná literatúra venovaná Joomla ju preto zaraďuje medzi základné prvky pokročilého zabezpečenia webu.
Treba však pamätať na jednu podstatnú vec: MFA je iba jedna vrstva ochrany.
Bezpečne spravovaná Joomla stránka by mala kombinovať:
aktuálny CMS + aktuálne rozšírenia + silné jedinečné heslá + MFA + správne ACL + pravidelné zálohy + kontrolu administrátorských účtov.
Ak ešte na svojom účte Super User viacfaktorové overovanie nepoužívate, patrí jeho aktivácia medzi najjednoduchšie bezpečnostné opatrenia, ktoré môžete na Joomla stránke vykonať.